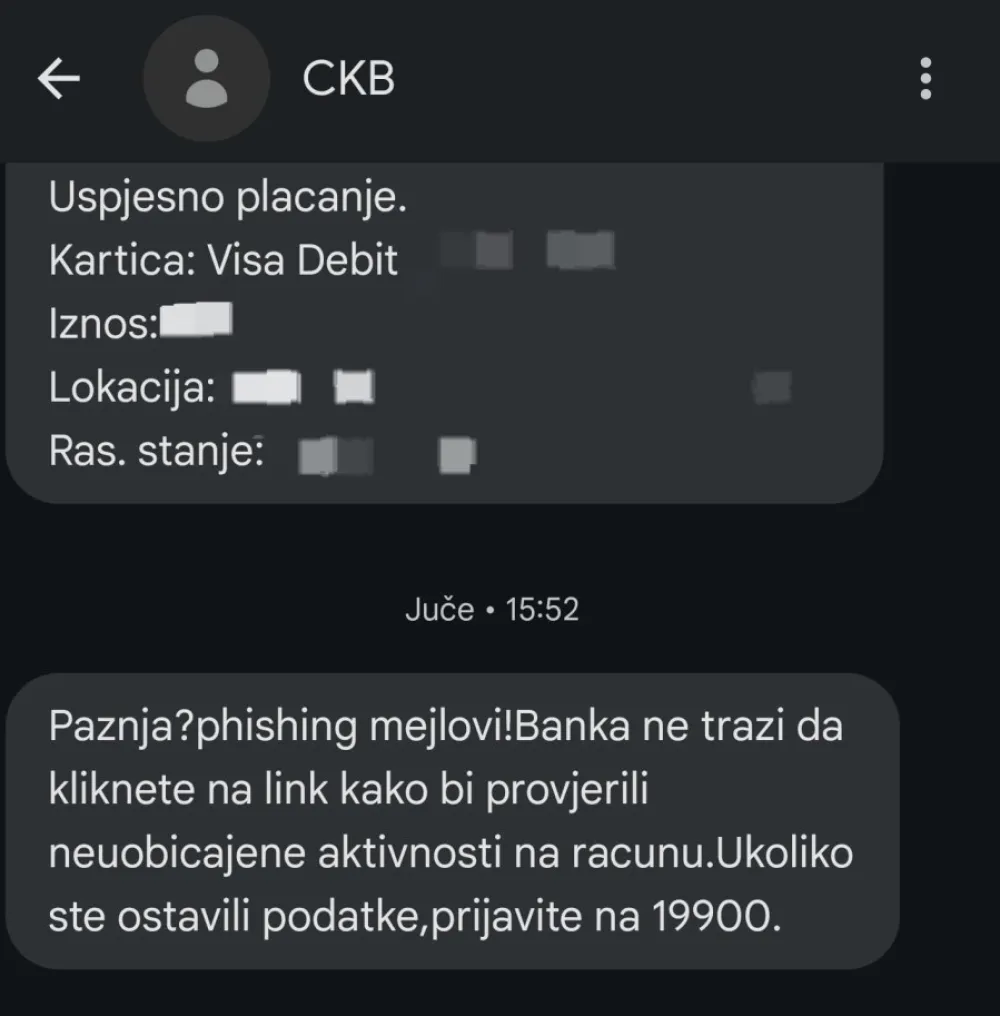
Nacionalni centar za odgovor na računarsko-bezbjednosne incidente (CIRT) upozorio je da je aktivna fišing kampanja koja je usmjerena na korisnike Crnogorske komercijalne banke (CKB).
U pitanju je obavještenje koje stiže elektronskom poštom i koje izgleda kao zvanična informacija banke, koja od korisnika traži da „verifikuju svoj račun“.
Link u poruci, kako upozoravaju, vodi na lažnu stranicu CKB banke, gdje se od korisnika zahtijeva unos ličnih podataka, uključujući identifikaciju i kontakt informacije, kako bi navodno ponovo aktivirali svoj račun.
Iz CIRT-a su uporučili korisnicima da budu dodatno oprezni i savjetovali da, ukoliko dobiju sličnu poruku, na nju ne odgovaraju, kao i da obrate pažnju na URL, jer fišing stranice često koriste varijacije naziva zvaničnih domena.
Iz CIRT-a su korisnike savjetovali i da ne otvaraju linkove iz sumnjivih poruka, pažljivo provjere adresu pošiljaoca i pažljivo čitaju sadržaj elektronskih poruka, jer fišing poruke obično sadrže gramatičke greške.
- Imajte u vidu da ozbiljna institucija nikada neće tražiti od vas da povjerljive informacije ili dokumenta dostavljate putem SMS poruka, elektronske pošte, ili društvenih mreža - rekli su iz CIRT-a.
Ukoliko neki korisnici smatraju da su njihovi podaci zloupotrijebljeni, mogu prijaviti incident putem elektronske pošte kontakt@cirt.me, ili popunjavanjem formulara na internet stranici CIRT-a.
Preuzmite našu aplikaciju
PRIDRUŽITE NAM SE NA VIBER
COMMUNITY
PRATITE NAS
I NA TELEGRAM KANALU
PRATITE NAS
I NA WHATSUP KANALU