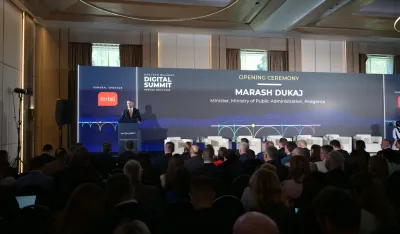
Dukaj: Sajber bezbjednost mora biti prva linija nacionalne odbrane
Preuzmite našu aplikaciju


PRATITE NAS NA


PRIDRUŽITE NAM SE NA VIBER
COMMUNITY

PRATITE NAS
I NA TELEGRAM KANALU

PRATITE NAS
I NA WHATSUP KANALU

CIRT državne uprave poziva na hitno ažuriranje PHP-a radi zaštite internet stranica i digitalnih usluga
Ministarstvo javne uprave – Direkcija za informacionu bezbjednost, CIRT državne uprave, pozvalo je institucije, privredne subjekte, pružaoce hosting usluga i administratore internet stranica da bez odlaganja provjere verzije PHP-a koje koriste i primijene dostupna bezbjednosna ažuriranja.
- U PHP-u, tehnologiji na kojoj se zasniva veliki broj internet stranica i digitalnih usluga, otkrivene su dvije kritične bezbjednosne ranjivosti, označene kao CVE-2026-109618 i CVE-2026-109619. Njihovo iskorišćavanje može omogućiti napadaču da bez prethodne prijave na sistem izvršava zlonamjerni kod na serveru, čime mogu biti ugroženi podaci i dostupnost usluga - kazali su iz MJU.
Razvojni tim PHP-a objavio je 21. oktobra 2026. godine bezbjednosna ažuriranja koja otklanjaju ove dvije ranjivosti. S obzirom na zabilježene pokušaje njihovog iskorišćavanja, potrebno je dati prioritet zaštiti izloženih sistema.
Na koje sisteme se upozorenje odnosi
Riziku su izloženi serveri koji koriste ranjive verzije PHP-a za obradu web zahtjeva. To uključuje i sajtove zasnovane na platformama kao što su WordPress, Joomla i Drupal, kao i druge aplikacije koje koriste PHP.
- Ažuriranje samog sajta, njegove platforme ili dodataka ne znači nužno da je ažurirano i PHP okruženje. Zbog toga je potrebna provjera na nivou servera ili kod pružaoca hosting usluge - pojasnili su.
Verzije koje sadrže ispravke za dvije navedene ranjivosti
|
PHP grana |
Verzija sa ispravkama |
|
8.5 |
8.5.12 |
|
8.4 |
8.4.27 |
|
8.3 |
8.3.36 |
|
8.2 |
8.2.35 |
Potrebno je, kako ističu, primijeniti navedenu ili noviju verziju sa odgovarajućim ispravkama, odnosno bezbjednosno ažuriranje koje obezbjeđuje dobavljač operativnog sistema ili hosting platforme.
PHP 8.1 i starije verzije su van redovne podrške.
- Organizacije koje ih koriste treba da provjere dostupnost posebnih ispravki kod dobavljača i bez odlaganja započnu prelazak na podržanu verziju - naveli su iz MJU.
Preporučene aktivnosti
Dodatna preporuka za administratore
PHP projekat je 23. oktobra objavio i dodatno upozorenje za CVE-2026-115560, koja se javlja pri specifičnoj kombinaciji konfiguracije i aplikativnog koda.
- Do objave odgovarajuće ispravke preporučuje se privremeno podešavanje session.upload_progress.enabled=0, uz ponovno pokretanje svih PHP radnih procesa. Ovu preporuku treba provjeriti i na već ažuriranim sistemima. Ona dopunjuje prethodne mjere i ne zamjenjuje obavezno ažuriranje - istakli su iz tog resora.
Pravovremenim ažuriranjem i saradnjom institucija, administratora i pružalaca usluga značajno se smanjuje rizik i doprinosi zaštiti podataka i pouzdanosti digitalnih usluga.
Preuzmite našu aplikaciju
PRATITE NAS NA
PRIDRUŽITE NAM SE NA VIBER
COMMUNITY
PRATITE NAS
I NA TELEGRAM KANALU
PRATITE NAS
I NA WHATSUP KANALU